


Un client demande le dernier contrat, des plans techniques ou un dossier. Le document se trouve dans la boîte de réception de quelqu’un, sur un ancien disque partagé ou est peut-être joint à un message de chat. Le partage sécurisé de documents avec les clients est conçu pour éliminer cette incertitude. Il offre aux clients un accès rapide aux informations pertinentes tout en permettant à votre organisation de garder le contrôle sur la sécurité, les autorisations et l’historique des documents.
Pour les équipes opérationnelles, l’enjeu ne se limite pas à l’envoi sécurisé de fichiers. Il s’agit de mettre en place un processus fiable qui évite les versions obsolètes, réduit les demandes répétées et permet de savoir qui a accédé à des informations sensibles. Pour les équipes informatiques et de conformité, cela implique d’étendre l’accès au-delà de l’entreprise sans créer de copie non gérée du parc documentaire.
Pourquoi les pièces jointes aux e-mails posent-elles un problème de contrôle ?
L’e-mail reste utile pour les communications courantes, mais il constitue une base fragile pour le partage de documents critiques pour l’entreprise. Une fois qu’un fichier est joint, il peut être transféré, téléchargé sur des appareils non gérés ou conservé indéfiniment dans des boîtes de réception. Remplacer un document obsolète implique d’envoyer une nouvelle pièce jointe et de compter sur chaque destinataire pour l’utiliser.
« La sécurité ne consiste pas seulement à protéger les documents : il s’agit de contrôler leur circulation, de savoir qui les consulte et ce qu’il en advient par la suite. »
— Laura Mitchell, consultante en gouvernance de l’information
Il en résulte un cercle vicieux bien connu de retards opérationnels. Le personnel passe du temps à répondre à des demandes concernant des fichiers qui ont déjà été envoyés. Les clients travaillent à partir de documents obsolètes. Les équipes ne peuvent pas facilement vérifier si un destinataire a bien reçu ou consulté un fichier. En cas de litige, d’audit ou de demande d’accès aux données, reconstituer l’historique peut prendre bien plus de temps qu’il ne le faudrait.
Le risque s’accroît lorsque les documents contiennent des données à caractère personnel, des informations financières, de la propriété intellectuelle, des dossiers juridiques ou des plans commercialement sensibles. Une archive protégée par mot de passe peut offrir une certaine protection, mais elle ne résout pas les problèmes liés au contrôle des versions, à la gestion des autorisations ou à l’auditabilité. Le mot de passe lui-même est souvent transmis par le même canal de messagerie.
Un environnement de gestion de documents contrôlé change la donne. Plutôt que de diffuser plusieurs copies, les utilisateurs autorisés accèdent à une version contrôlée conservée dans un référentiel central. L’organisation peut mettre à jour, retirer ou remplacer un document sans perdre la trace de ce qui s’est passé.
Ce que doit offrir le partage sécurisé de documents avec les clients
Un processus de partage avec les clients efficace trouve le juste équilibre entre protection et facilité d’utilisation. Si l’accès est trop difficile, les clients continueront à demander des pièces jointes, à utiliser des services personnels de transfert de fichiers ou à demander au personnel de contourner le système. Si l’accès est trop large, les informations confidentielles sont exposées inutilement.
Le juste équilibre dépend du type de document, de la relation client et du cadre réglementaire. Un projet de construction peut nécessiter un accès contrôlé aux plans évolutifs et aux registres de chantier. Une équipe juridique peut avoir besoin de dossiers strictement classés par dossier et d’un historique d’accès détaillé. Un prestataire de soins de santé peut avoir besoin de contrôles plus stricts concernant les informations personnelles et cliniques. Le principe reste le même : chaque client doit voir ce dont il a besoin, et rien de plus.
Accès basé sur des autorisations
Les autorisations doivent être attribuées au niveau du dossier, de l’espace de travail ou du document, selon un modèle d’accès défini. Un client peut avoir besoin d’un accès en lecture seule aux documents approuvés, tandis que les chefs de projet internes doivent pouvoir télécharger et modifier des fichiers. Les prestataires externes peuvent n’avoir besoin d’accéder qu’à une partie du référentiel d’un projet.
L’accès basé sur les rôles est particulièrement utile lorsque les équipes des clients changent. Au lieu de gérer les autorisations document par document, les administrateurs peuvent attribuer un accès à un groupe de clients et le retirer lorsque la mission prend fin. Cela réduit le risque que d’anciens interlocuteurs conservent un accès en raison d’une autorisation individuelle qui aurait été oubliée.
Un contrôle des versions auquel les clients peuvent se fier
Les clients ne devraient pas avoir à comparer des noms de fichiers tels que « final », « final_v2 » et « final_revised ». Un système de gestion documentaire doit conserver un historique clair des versions, identifier la version approuvée actuelle et conserver les versions précédentes lorsque la politique l’exige.
« Les clients travaillent plus rapidement et prennent de meilleures décisions lorsqu’ils accèdent à une source unique et fiable d’informations, plutôt qu’à des copies de fichiers dispersées. »
— David Harper, conseiller en transformation numérique
Il ne s’agit pas seulement d’une commodité administrative. Lorsque les clients peuvent accéder à une source de référence unique et reconnue, les validations s’effectuent plus rapidement et les litiges concernant le document ayant servi de base à une décision sont moins fréquents. Les équipes internes ont également l’assurance qu’une correction ou une spécification mise à jour parviendra au public visé.
Pistes d’audit et responsabilité
Pour les documents sensibles, il est souvent nécessaire de savoir qui a mis en ligne un fichier, l’a modifié, y a accédé ou l’a approuvé. Les pistes d’audit fournissent ces preuves sans s’appuyer sur des e-mails épars. Elles soutiennent la gouvernance interne et peuvent simplifier les réponses aux demandes des clients, aux contrôles qualité et aux enquêtes de conformité.
Les exigences en matière d’audit varient. Certaines organisations ont besoin d’enregistrements détaillés de chaque action, tandis que d’autres doivent principalement démontrer que les documents ont été partagés via un processus autorisé. Adaptez le niveau de suivi en fonction du risque encouru, plutôt que d’appliquer le même processus restrictif à chaque fichier.
Expiration, révocation et téléchargements contrôlés
L’accès des clients ne doit pas automatiquement être illimité. Un accès limité dans le temps est utile pour les dossiers d’appel d’offres, les documents de due diligence, la collaboration temporaire sur des projets et les rapports sensibles. À l’expiration de ce délai, l’accès peut être supprimé sans qu’il soit nécessaire de demander aux destinataires de supprimer les copies de leur boîte de réception.
Les contrôles de téléchargement nécessitent également de faire preuve de discernement. Empêcher les téléchargements peut s’avérer approprié pour des informations hautement confidentielles, mais cela peut frustrer les clients qui ont besoin d’un accès hors ligne à des documents de travail. Dans de nombreux cas, des droits de téléchargement contrôlés, associés à des autorisations claires, à des journaux d’audit et à des politiques de conservation des documents, constituent une approche plus pratique.
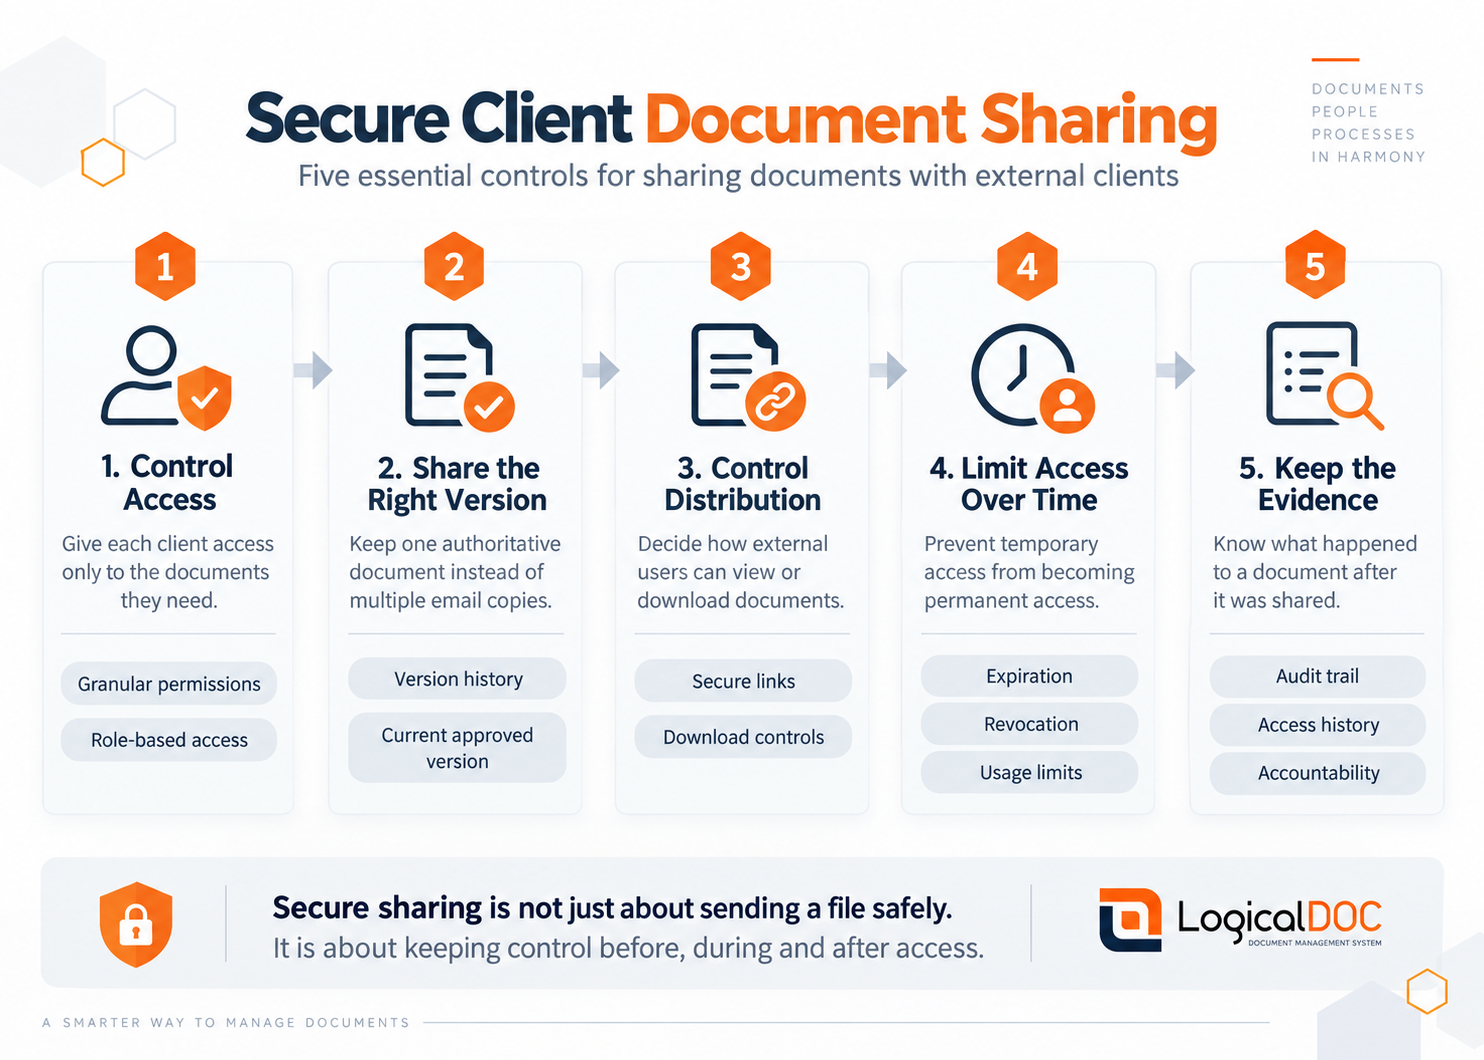
Le partage sécurisé ne se limite pas à l’envoi d’un fichier en toute sécurité. Il s’agit de garder le contrôle avant, pendant et après l’accès.
Concevez le processus en fonction du parcours client
La technologie fonctionne mieux lorsqu’elle reflète la manière dont les documents circulent au sein d’une relation client réelle. Commencez par identifier les documents régulièrement partagés en externe, qui les valide et à quel moment le client en a besoin. Cela mettra généralement en évidence les doublons, les responsabilités floues et les dossiers où se mélangent documents de travail internes et contenus prêts à être remis au client.
Créez des espaces de travail dédiés à chaque client ou projet plutôt que de donner aux utilisateurs externes l’accès à de vastes répertoires internes. Au sein de chaque espace de travail, séparez les documents client approuvés des brouillons internes, des notes et des fichiers de travail. Cette distinction simple protège les documents internes confidentiels et rend l’expérience client plus facile à comprendre.
Mettez en place des conventions de nommage et des statuts de documents qui aient du sens tant pour le personnel que pour les clients. Par exemple, un plan peut passer du statut « brouillon » à « en révision », puis à « approuvé pour la construction ». Une politique peut être marquée comme « en vigueur », « remplacée » ou « archivée ». Des étiquettes de statut claires réduisent le recours à des explications informelles et empêchent les utilisateurs d’agir sur des documents inachevés.
Les workflows de validation sont particulièrement utiles lorsque des documents doivent être révisés avant leur diffusion à l’extérieur. Un workflow peut acheminer un contrat, un rapport ou un dossier technique vers les personnes compétentes, enregistrer la décision et placer la version validée dans la zone accessible au client. Cela réduit le risque qu’un collaborateur bien intentionné partage un fichier incomplet ou non validé sous la pression du temps.
Donner le contrôle au service informatique sans alourdir la charge des utilisateurs
Le partage sécurisé doit s’intégrer à l’architecture d’information globale de l’organisation. Les équipes informatiques doivent prendre en compte la gestion des identités, l’authentification, la conservation, la sauvegarde, le chiffrement, le lieu d’hébergement et l’intégration avec les systèmes métier existants. Les équipes opérationnelles ont besoin d’une récupération rapide, de processus de téléchargement simples et de la certitude que les clients peuvent utiliser le système sans assistance approfondie.
Une plateforme prenant en charge les déploiements dans le cloud, en cloud hybride et sur site offre aux organisations davantage de choix pour répondre aux exigences opérationnelles, de sécurité et de résidence des données. Le modèle privilégié peut dépendre des règles du secteur, de l’infrastructure interne et de la sensibilité des documents concernés. Il n’existe pas de solution de déploiement universelle, mais le choix retenu doit s’appuyer sur une justification claire.
L’intégration est également un enjeu majeur. Si les documents des clients proviennent d’un système métier, d’une plateforme CRM ou d’une application de workflow, l’exportation et le téléchargement manuels risquent de reproduire les erreurs que le nouveau processus est censé éliminer. L’accès via API et des intégrations bien planifiées permettent de maintenir un lien entre la création, la classification et le partage des documents, d’une part, et les processus de travail existants, d’autre part.
LogicalDOC soutient cette approche en centralisant les documents, en appliquant des autorisations granulaires et en conservant l’historique des versions ainsi que les informations d’audit dans un référentiel structuré. Sa conception modulaire permet aux organisations d’introduire les fonctionnalités dont elles ont besoin tout en conservant une flexibilité de déploiement et un accompagnement professionnel pour les besoins plus complexes.
Erreurs courantes qui compromettent la sécurité des documents des clients
L’erreur la plus courante consiste à considérer un dossier partagé comme un portail client sans vérifier les autorisations qui y sont associées. Un dossier peut sembler correctement organisé tout en permettant aux utilisateurs de consulter des documents hors de leur périmètre d’accès prévu. Testez l’accès du point de vue de chaque rôle client avant de mettre un espace de travail à disposition.
Une autre erreur consiste à se concentrer exclusivement sur les contrôles d’accès tout en négligeant la qualité des documents. Le partage sécurisé d’une mauvaise version engendre toujours des risques commerciaux et de conformité. Associez les autorisations aux statuts des documents, aux workflows de validation et à une responsabilité clairement définie pour les documents à forte valeur ajoutée.
Enfin, ne partez pas du principe que l’adoption se fera d’elle-même. Proposez aux utilisateurs internes un processus court et pratique pour mettre en ligne, classer et valider les documents. Expliquez simplement aux clients où trouver les informations et qui contacter en cas de problème d’accès. Un système qui réduit le temps de recherche d’informations de plusieurs heures à quelques secondes n’apporte cet avantage que si les utilisateurs s’en servent systématiquement.
Commencez par les documents qui posent le plus de problèmes
Il n’est pas nécessaire de migrer tous les fichiers historiques avant d’améliorer l’expérience client. Commencez par un processus documentaire à fort volume ou à haut risque, tel que les transferts de projet, les rapports clients, les dossiers contractuels ou les justificatifs de conformité. Définissez les rôles d’accès, les étapes de validation et les besoins de conservation, puis mesurez le temps consacré à la recherche, à l’envoi et à la correction des documents.
Un processus de partage bien conçu offre aux clients une expérience plus professionnelle tout en allégeant la charge de travail quotidienne des équipes internes. La prochaine demande d’un client concernant un fichier critique devrait être traitée par un accès contrôlé à la bonne version, et non par une nouvelle recherche dans les boîtes de réception.
Related Articles
Articles - Most Read
- Au-delà du stockage de documents: comment l'IA transforme la gestion de documents en un moteur d'entreprise intelligent
- RAG in Document Management Systems: Turning Enterprise Documents into Intelligent Knowledge
- AI-Native Document Processing: How IDP and Content-Centric Automation Are Transforming Document Management
- What’s New in LogicalDOC 9.2.2: AI Semantic Search, Performance Boost & Enhanced Language Support
- L'importance Croissante De La Gestion Multimédia Dans Les Systèmes De Gestion De Documents


